
డేటా భద్రతపై ఆందోళన..వందలాది బ్యాంక్లు ఎఫెక్ట్
డార్క్ వెబ్లో ఎస్బీఐ కస్టమర్ల వివరాలు
ఐసీఐసీఐలోనూ లీకు..బీఓబీ పేరిట 700 జీబీ డేటా విక్రయ ప్రకటన
గతంలో గ్రామీణ బ్యాంకుల చెల్లింపులకు అంతరాయం
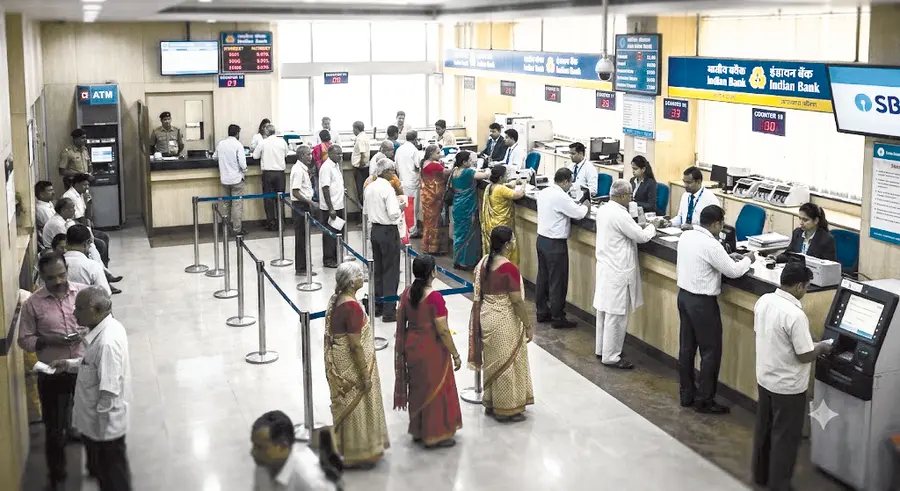
న్యూఢిల్లీ: దేశీయ బ్యాంకింగ్ రంగంలో సైబర్ భద్రతపై ఆందోళనలు పెరుగుతున్నాయి. ప్రభుత్వ, ప్రయివేటు రంగంలోని దిగ్గజ బ్యాం కులతోపాటు గ్రామీణ, సహకార బ్యాంకులనూ సైబర్ ముప్పు వెంటాడుతోంది. వినియోగదారుల వ్యక్తిగత సమాచారం బహిర్గతం కావడం, బ్యాంకింగ్ వ్యవస్థలపై సైబర్ దాడులు, డిజిటల్ చెల్లింపులకు అంతరాయం సాధారణమయ్యా యి. ఈ ఘటనలు ఆర్థిక వ్యవస్థలో డేటా భద్రతను ప్రశ్నార్థకం చేస్తున్నాయి. తాజాగా దేశంలోనే అతిపెద్ద బ్యాంకు ఎస్బిఐకి చెందిన 3,897 మంది ఖాతాదారుల వ్యక్తిగత వివరాలు డార్క్ వెబ్లో గుర్తించడం కలకలం రేపింది. గతంలో బ్యాంక్ ఆఫ్ బరోడా(బీఓబీ), ఐసీఐసీఐ బ్యాంకులకు సంబంధించిన సైబర్ భద్రతా ఘటనలు వెలుగుచూడగా, సాంకేతిక సేవల సంస్థపై జరిగిన దాడితో ఏకంగా 300 బ్యాంకు ల్లో చెల్లింపుల సేవలకు అంతరాయం ఏర్పడింది.
ఎస్బీఐ విచారణ..
అక్టోబర్ 16న డిఫెన్స్ సైబర్ ఏజెన్సీ, సిఇఆర్టి-ఇన్, ఇతర సైబర్ నిఘా వర్గాల నుంచి అందిన హెచ్చరికలతో ఎస్బిఐ విచారణ ప్రారం భించింది. డార్క్ వెబ్లో లభించిన సుమారు 3.75 లక్షల రికార్డులను ప్రాథమికంగా పరిశీలిం చగా, వాటిలో 3,897 మంది ఖాతాదారుల వ్యక్తిగత సమాచారం ఉన్నట్టు గుర్తించింది. పేర్లు, మొబైల్ నంబర్లు, పుట్టిన తేదీలు, ఈమెయిల్, నివాస చిరునామాలు,
కస్టమర్ గుర్తింపు వివరాలు, రుణాలకు సంబంధించిన సమాచారం ఇందులో ఉన్నట్టు తేలింది. సమాచారం ఎక్కడి నుంచి బహిర్గతమైంది..? ఎంతమేరకు ప్రభావం పడింది..? అనే అంశాలపై విచారణ కొనసాగుతోంది. స్వతంత్ర సైబర్ భద్రతా సంస్థతో దర్యాప్తు చేయిస్తున్నట్లు బ్యాంకు తెలిపింది.
బీఓబీ పేరిట 700 జీబీ డేటా
బిజినెస్ ఈమెయిల్ కాంప్రమైజ్కు సంబంధించిన సైబర్ భద్రతా లోపాలు జరిగినట్టు బ్యాంక్ ఆఫ్ బరోడా ఈ ఏడాది జులై 27న ఎక్స్ఛేంజ్ ఫైలింగ్లో వెల్లడించింది. డార్క్ వెబ్ సైట్లో దాదాపు 700 జీబీకి పైగా సమాచారాన్ని విక్రయానికి ఉంచినట్లు గుర్తించారు. దీనిపై ఫోరెన్సిక్ దర్యాప్తునకు ఆదేశించినట్లు, వ్యాపార కార్యకలాపాలకు ఎలాంటి ఆటంకం కలగదని బ్యాంక్ తెలిపింది. అయితే ఆ సమాచారం మొత్తం బ్యాంకు వ్యవస్థల నుంచే చోరీ అయిందనే విషయం నిర్ధారణ కాలేదు. ఘటనపై ఫోరెన్సిక్ దర్యాప్తు చేపట్టినట్టు, వ్యాపార కార్యకలాపాలపై పెద్ద ప్రభావం ఉండబోదని బ్యాంకు తెలిపింది.
ఐసీఐసీఐలో తీవ్రమైన లోపం..
ప్రయివేటు రంగంలోని దిగ్గజ ఐసీఐసీఐ బ్యాంకుకు సంబంధించి 2024 ఏప్రిల్లో తీవ్రమైన సాంకేతిక లోపం బయటపడింది. కొత్తగా జారీ చేసిన సుమారు 17 వేల క్రెడిట్ కార్డుల వివరాలు పొరపాటున ఇతర వినియోగదారుల ఐమొబైల్ పే యాప్లో కనిపించాయి. కార్డు నంబర్లు, సీవీవీ వంటి సున్నితమైన సమాచారం బహిర్గతమైంది. ప్రభావిత కార్డులు మొత్తం క్రెడిట్ కార్డుల్లో దాదాపు 0.1 శాతమని బ్యాంకు తెలిపింది. వెంటనే వాటిని బ్లాక్ చేసి ప్రత్యామ్నాయ కార్డుల జారీ ప్రారంభించింది. ఈ ఘటనలో కార్డుల దుర్వినియోగం జరిగినట్టు సమాచారం లేదని వెల్లడించింది. మరోవైపు 2025 జనవరిలో ఐసీఐసీఐ బ్యాంకును హ్యాక్ చేసినట్టు బాషే అనే రాన్సమ్వేర్ ముఠా ప్రకటించింది. అయితే ఈ ఆరోపణను బ్యాంకు ధ్రువీకరించలేదు. సైబర్ భద్రతా మార్గదర్శకాలు, కెవైసి, కార్డుల జారీ నిబంధనల ఉల్లంఘనలకు సంబంధించి 2025 ఏప్రిల్ 29న ఆర్బీఐ ఈ బ్యాంకుపై రూ.97.80 లక్షల జరిమానా విధించింది.
పీఎన్బీలో 18 కోట్ల మంది డేటా..
పంజాబ్ నేషనల్ బ్యాంకుకు చెందిన సర్వర్లో భద్రతా లోపం కారణంగా దాదాపు 18 కోట్ల మంది ఖాతాదారుల వ్యక్తిగత, ఆర్థిక సమాచారం ఏడు నెలలపాటు బహిర్గతమయ్యే అవకాశం ఏర్పడిందని 2021 నవంబర్లో సైబర్ భద్రతా సంస్థ సైబర్ఎక్స్9 ఆరోపించింది. అయితే తమ వ్యవస్థల్లో ఎలాంటి చొరబాటు జరగలేదని, వినియోగదారుల డేటా చోరీ కాలేదని పీఎన్బీ ఖండించింది. అంతకుముందు 2018లోనూ సుమారు 10 వేల డెబిట్, క్రెడిట్ కార్డుల వివరాలు ఆన్లైన్లో విక్రయానికి వచ్చాయనే ఆరోపణలను బ్యాంకు తోసిపుచ్చింది.
300 బ్యాంకుల పైన ప్రభావం..
2024 జులైలో బ్యాంకింగ్ సాంకేతిక సేవల సంస్థ సీ-ఎడ్జ్ టెక్నాలజీస్పై జరిగిన రాన్సమ్వేర్ దాడి ప్రభావం దాదాపు 300 సహకార, ప్రాంతీయ గ్రామీణ బ్యాంకులపై పడింది. దాడి ఇతర వ్యవస్థలకు వ్యాపించకుండా ఎన్పీసీఐ సీ-ఎడ్జ్ను తన రిటైల్ చెల్లింపుల నెట్వర్క్ నుంచి తాత్కాలికంగా వేరుచేసింది. దీంతో ఆయా బ్యాంకుల ఖాతాదారులు డిజిటల్ చెల్లింపుల సేవలనువినియోగించుకోలేకపోయారు. దేశంలోని మొత్తం చెల్లింపుల లావాదేవీల్లో ఈ బ్యాంకుల వాటా దాదాపు 0.5 శాతం. ఫోరెన్సిక్ తనిఖీల అనంతరం దాడి సీ-ఎడ్జ్ వ్యవస్థలకే పరిమితమైందని, సంబంధిత బ్యాంకుల వ్యవస్థలకు వ్యాపించలేదని ఎన్పిసిఐ వెల్లడించింది. ఆగస్టు 1 నాటికి సేవలు పునరుద్ధరించబడ్డాయి.బ్యాంకుల సొంత సర్వర్లతోపాటు వాటికి సాంకేతిక సేవలు అందించే సంస్థల భద్రత కూడా కీలకమని నిపుణులు పేర్కొంటున్నా రు. అన్ని ఘటనలూ నిర్ధారిత డేటా చోరీలు కావని.. కొన్ని సైబర్ దాడుల ఆరోపణలు కాగా, మరికొన్ని సాంకేతిక లోపాలు, సేవలకు అంతరాయం కలిగించిన ఘటనలు ఉన్నాయని భావిస్తున్నారు. అయినప్పటికీ ఖాతాదారుల వ్యక్తిగత సమాచారం, డిజిటల్ చెల్లింపుల వ్యవస్థల రక్షణకు మరింత పటిష్ఠమైన చర్యలు అవసరమని నొక్కి చెబుతున్నారు.

కామెంట్లు (0)